Le VPC GCP est le réseau privé virtuel qui héberge toutes les ressources — à la différence d’AWS, il est global (pas confiné à une région) et repose sur un système de Firewall Rules à un seul niveau (pas de duo Security Group / NACL). Cette section couvre la connectivité, le routage et l’isolation réseau.
Notes détaillées
| Service | Rôle | Équivalent AWS |
|---|---|---|
| Réseau GCP | Fondamentaux du VPC (global !), subnets régionaux, routes globales, Firewall Rules, comparaison détaillée avec AWS | Réseau AWS |
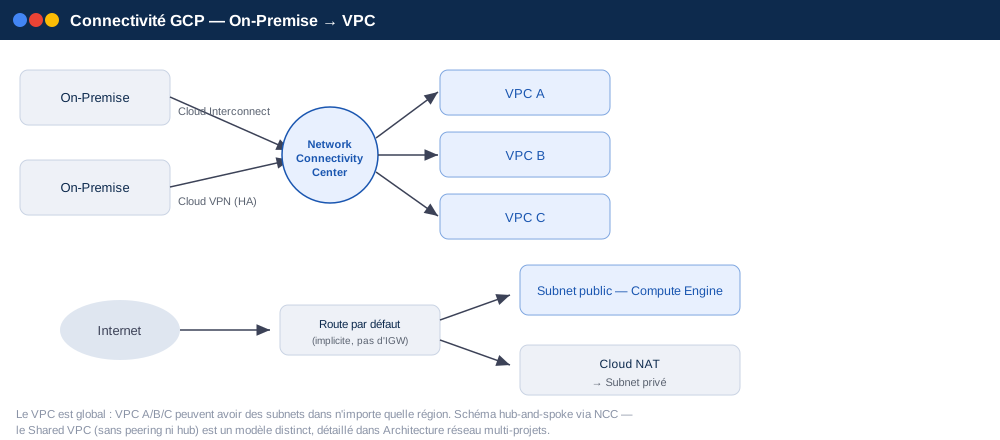
| Cloud NAT | Accès Internet sortant pour les instances sans IP publique (entièrement managé) | NAT Gateway |
| NAT par instance (legacy) | Alternative par VM avec IP forwarding (déconseillée) | NAT Instance |
| VPC Network Peering | Connexion privée entre deux VPC (non transitive) | VPC Peering |
| Private Service Connect | Accès privé aux services GCP/tiers sans passer par Internet | VPC Endpoints |
| Network Connectivity Center | Hub central pour connecter VPC, VPN et Interconnect | Transit Gateway |
| Cloud Interconnect | Connexion dédiée physique entre on-premise et GCP | Direct Connect |
| Cloud VPN | Tunnel VPN IPSec (HA VPN) entre réseau on-premise et VPC | VPN Site-to-Site |
Schéma de connectivité
En relation avec
- Synthèse GCP — hub principal
- Distribution et DNS — Vue d’ensemble — Cloud Load Balancing, Cloud CDN devant le VPC
- Gouvernance — Vue d’ensemble — multi-projets et Shared VPC
- Réseau et VPC — Vue d’ensemble (AWS) — comparaison directe des services