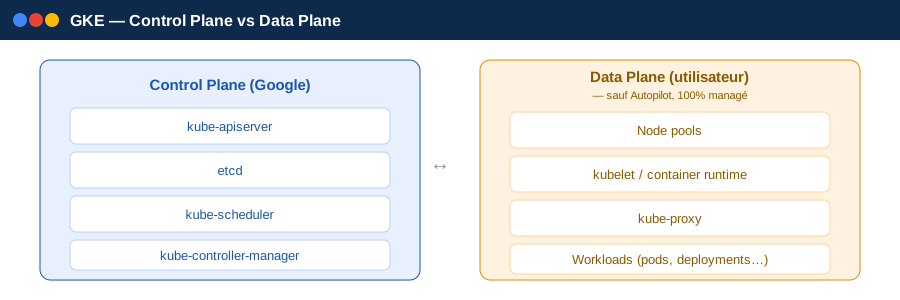
Sur GKE, Google exploite et met à jour le Control Plane à la place de l’utilisateur : kube-apiserver, etcd, kube-scheduler et kube-controller-manager tournent sur une infrastructure managée, invisible et non accessible en SSH — contrairement à un cluster self-managé (kubeadm, on-prem) où ces composants doivent être déployés et patchés manuellement.
Zonal vs Régional
| Cluster zonal | Cluster régional | |
|---|---|---|
| Réplicas du control plane | 1 (dans une seule zone) | 3 (répartis sur 3 zones d’une région) |
| Résilience | Panne de zone = cluster indisponible pour l’admin (les workloads continuent de tourner) | Tolère la perte d’une zone entière |
| SLA Google | Plus faible | Couvert par le SLA GKE (99.95%) |
| Coût | Moindre | Légèrement supérieur (réplication du control plane) |
| Recommandation | Dev / test | Production |
Release channels
GKE gère les mises à jour de version de Kubernetes via des canaux de publication, qui déterminent la fréquence et la stabilité des versions poussées automatiquement :
| Canal | Cadence | Stabilité | Usage typique |
|---|---|---|---|
| Rapid | Nouvelles versions dès leur sortie | La plus récente, moins éprouvée | Test des dernières fonctionnalités |
| Regular | Quelques semaines après Rapid | Équilibre stabilité / fraîcheur | Défaut recommandé pour la prod |
| Stable | Plusieurs mois après Rapid | La plus éprouvée | Charges critiques, changement minimal |
- Le master et les node pools suivent le canal choisi ; les mises à jour de nœuds peuvent être planifiées via des maintenance windows et maintenance exclusions (périodes où les upgrades automatiques sont bloqués, ex. Black Friday).
- Hors canal (“No channel”), l’utilisateur pilote entièrement la version et le calendrier de mise à jour — plus de charge opérationnelle, plus de contrôle.
Ce que Google gère vs ce que l’utilisateur gère
En relation avec
- GKE — Vue d’ensemble — hub GKE
- Plan de contrôle — Vue d’ensemble — détail des composants génériques gérés par Google
- Autopilot vs Standard — jusqu’où va la gestion managée côté nœuds